Mengenal Trusted Execution Environment, Teknologi yang Membuat Area Pemrosesan Data Lebih Terisolasi dan Aman
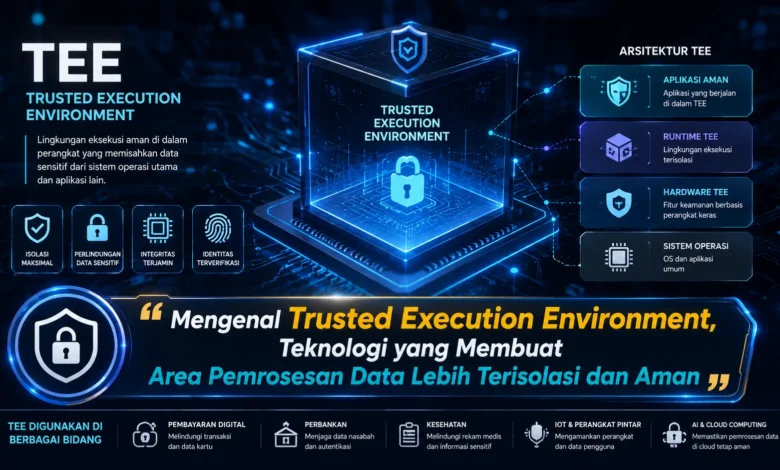
Trusted Execution Environment atau TEE merupakan pendekatan keamanan yang dirancang untuk menciptakan area pemrosesan data yang lebih terisolasi dari bagian sistem lainnya. Konsep ini semakin penting ketika aplikasi modern harus menangani informasi sensitif selama proses komputasi berlangsung. Dalam perkembangan TEKNOLOGI keamanan digital, TEE membantu menghadirkan lapisan perlindungan tambahan agar data dan kode yang sedang digunakan tidak mudah diakses oleh komponen yang tidak berwenang.
Memahami Konsep Dasar Trusted Execution Environment
Trusted Execution Environment menjadi lingkungan eksekusi yang dipisahkan dari komponen di luar area tersebut. Fungsi utama dari TEE yaitu memberikan kemampuan untuk mengamankan kode dan materi sensitif saat sedang diproses. Melalui pemisahan tersebut, akses oleh komponen lain dapat dikurangi.
Konsep TEE berkembang sebagai bagian penting untuk sistem digital modern. Ketika enkripsi umumnya digunakan dalam mengamankan informasi dalam penyimpanan dan data yang dikirim, TEE menawarkan pendekatan lain terhadap informasi yang sedang digunakan. Pendekatan tersebut menjadikan TEKNOLOGI TEE semakin penting untuk lingkungan cloud dan AI.
TEE Mengandalkan Isolasi untuk Memperkuat Keamanan
Salah satu karakteristik utama Trusted Execution Environment terletak pada pemisahan di antara ruang eksekusi tepercaya dari sistem lainnya. Isolasi tersebut bisa memperkuat pengamanan pada data selama digunakan. Berkat lingkungan khusus tersebut, program bisa memproses aktivitas rahasia dalam lingkungan yang terisolasi.
Mekanisme isolasi ini dapat didukung menggunakan fitur perangkat keras. Tujuannya yaitu membantu bahwa informasi dalam TEE tidak sembarangan dibaca melalui lingkungan di luar area tersebut. Konsep tersebut dapat membantu melindungi kerahasiaan dan integritas eksekusi.
Perlindungan Data in Use Menjadi Fokus Penting
Materi digital mampu digunakan melalui berbagai tahap selama penggunaan sistem. Apabila data berada dalam kondisi at rest, mekanisme kriptografi mampu digunakan untuk mendukung keamanan. Begitu pula sewaktu data dikirim, protokol keamanan mampu mendukung perlindungannya.
Masalah lain mulai terlihat saat materi sensitif harus digunakan oleh proses komputasi. Saat pemrosesan berlangsung, informasi berada ke keadaan yang sedang diproses. TEE mampu digunakan untuk memberikan lapisan perlindungan agar data dapat tetap terkontrol ketika digunakan oleh aplikasi.
TEE Berkaitan Erat dengan Confidential Computing
Trusted Execution Environment umumnya dikaitkan dengan pendekatan komputasi terlindungi. Model komputasi tersebut bertujuan untuk membantu perlindungan data saat diproses. TEE bisa digunakan sebagai sebuah mekanisme untuk mendukung model keamanan tersebut.
Konsep semacam ini berpotensi semakin berguna untuk perusahaan yang sering mengolah data sensitif di lingkungan cloud. Dengan isolasi yang tepat, perusahaan dapat mengurangi kemungkinan akses yang tidak diperlukan ketika proses analisis.
Attestation Membantu Memverifikasi Lingkungan Eksekusi
Mekanisme verifikasi dapat menjadi satu dari fungsi strategis untuk implementasi TEE. Melalui mekanisme tersebut, sistem mampu memeriksa kondisi apakah lingkungan eksekusi memiliki konfigurasi yang telah ditentukan sebelum informasi penting digunakan.
Kemampuan attestation dapat membantu memperkuat tingkat kepastian yang menghubungkan aplikasi dengan sistem tujuan. Walaupun begitu, mekanisme ini juga sebaiknya digabungkan dengan mekanisme perlindungan tambahan, karena TEE tidak dapat dianggap sebagai solusi tunggal untuk arsitektur cybersecurity secara keseluruhan.
Lingkungan Eksekusi Terpercaya Mendukung Berbagai Sistem Modern
Pertumbuhan infrastruktur cloud, AI, dan platform analitik membuat perhatian terhadap perlindungan data aktif terus penting. Banyak sistem berbasis cloud sering mengolah data penting di infrastruktur yang tidak sepenuhnya dimiliki sendiri.
Lingkungan pemrosesan terisolasi dapat menawarkan lapisan keamanan untuk penggunaan tersebut. Pada aplikasi AI, misalnya, data mampu diproses dalam TEE agar kemampuan melihat pada data rahasia dapat diminimalkan. Hal ini membuat TEKNOLOGI TEE semakin menarik pada pengembangan sistem modern.
Kesimpulan Teknologi TEE untuk Keamanan Komputasi Modern
Trusted Execution Environment memberikan mekanisme yang penting guna meningkatkan pengamanan kode selama digunakan. Dengan lingkungan terlindungi, platform bisa mengurangi interaksi yang berasal dari komponen yang tidak diperlukan. Arsitektur tersebut membuat TEE menjadi bagian penting untuk perlindungan aplikasi modern.
Secara keseluruhan, TEKNOLOGI TEE bukan dianggap sebagai lapisan perlindungan. TEE bisa memberikan manfaat lebih kuat apabila digunakan bersama melalui kontrol identitas, logging, dan strategi cybersecurity yang konsisten. Menurut Anda, apakah TEE mampu menjadi lapisan keamanan penting pada komputasi modern? Bagikan pendapat Anda dan simak kemajuan TEKNOLOGI confidential computing selanjutnya.


