Mengenal Trusted Execution Environment, Teknologi yang Membuat Area Pemrosesan Data Lebih Terisolasi dan Aman
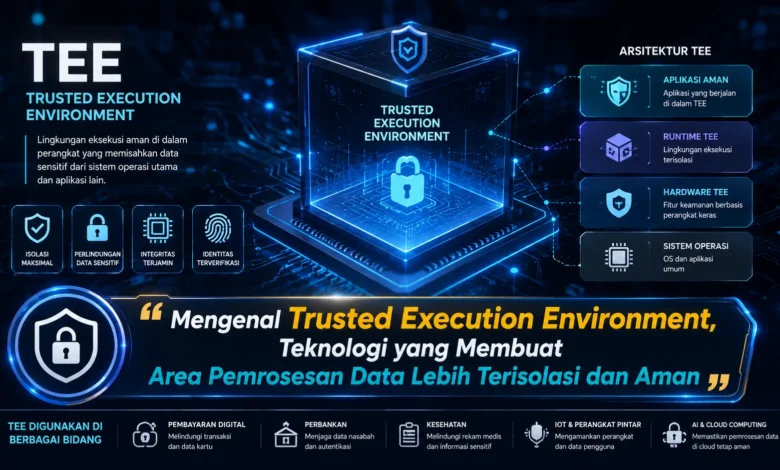
Trusted Execution Environment atau TEE merupakan pendekatan keamanan yang dirancang untuk menciptakan area pemrosesan data yang lebih terisolasi dari bagian sistem lainnya. Konsep ini semakin penting ketika aplikasi modern harus menangani informasi sensitif selama proses komputasi berlangsung. Dalam perkembangan TEKNOLOGI keamanan digital, TEE membantu menghadirkan lapisan perlindungan tambahan agar data dan kode yang sedang digunakan tidak mudah diakses oleh komponen yang tidak berwenang.
TEE Membentuk Area Pemrosesan yang Lebih Terisolasi
Trusted Execution Environment dapat dipahami sebagai area komputasi yang dipisahkan terhadap komponen di luar area tersebut. Fungsi dasarnya pada TEE yaitu membantu menjaga program dan informasi selama sedang diproses. Menggunakan lingkungan khusus tersebut, kemampuan membaca yang berasal dari bagian sistem yang tidak diperlukan dapat dibatasi.
Arsitektur TEE menjadi elemen strategis dalam sistem digital modern. Jika perlindungan kriptografi sering diterapkan dalam mengamankan data at rest dan informasi dalam perjalanan, TEE menawarkan perhatian tambahan terhadap informasi yang sedang digunakan. Hal ini menjadikan TEKNOLOGI TEE terus penting dalam sistem komputasi masa kini.
TEE Mengandalkan Isolasi untuk Memperkuat Keamanan
Di antara aspek mendasar lingkungan eksekusi tepercaya terletak pada isolasi antara lingkungan terlindungi dan sistem lainnya. Pemisahan ini dapat memperkuat pengamanan pada kode yang tengah digunakan. Berkat pemisahan tersebut, aplikasi mampu memproses fungsi sensitif di dalam lingkungan yang terisolasi.
Mekanisme perlindungan ini sering dibangun melalui fitur perangkat keras. Tujuannya ialah mendukung bahwa data dalam TEE tidak mudah dimodifikasi melalui komponen yang tidak berwenang. Strategi ini membantu mempertahankan kerahasiaan dan validitas pemrosesan.
TEE Membantu Melindungi Data Saat Sedang Digunakan
Materi digital dapat berada pada sejumlah fase dalam proses digital. Saat data berada dalam kondisi at rest, mekanisme kriptografi bisa digunakan guna membantu keamanan. Demikian juga saat informasi ditransmisikan, mekanisme perlindungan jaringan dapat menjaga kerahasiaannya.
Kebutuhan berbeda mulai terlihat saat materi sensitif perlu diproses oleh proses komputasi. Saat pemrosesan berlangsung, materi digital berada pada tahap penggunaan. TEE mampu digunakan untuk menciptakan lapisan perlindungan supaya materi sensitif lebih mungkin terlindungi ketika digunakan oleh aplikasi.
TEE Menjadi Bagian Penting dalam Komputasi Rahasia
Lingkungan eksekusi tepercaya dapat digunakan bersama dalam konsep confidential computing. Komputasi rahasia berfokus guna mendukung perlindungan materi sensitif ketika berada dalam kondisi aktif. TEE dapat berfungsi sebagai sebuah fondasi untuk mencapai tujuan tersebut.
Pendekatan tersebut dapat menjadi relevan bagi perusahaan yang harus mengolah dataset bernilai tinggi di infrastruktur bersama. Dengan isolasi yang tepat, perusahaan mampu meminimalkan kemungkinan paparan informasi saat proses analisis.
Attestation Menjadi Bagian Penting dalam Ekosistem TEE
Proses attestation menjadi salah satu fungsi strategis untuk confidential computing. Melalui metode verifikasi tersebut, pihak tertentu mampu memverifikasi bahwa TEE memiliki karakteristik yang diharapkan sebelum informasi penting diproses.
Kemampuan tersebut membantu memperkuat kepercayaan yang menghubungkan pemilik data terhadap platform pemrosesan. Meski demikian, mekanisme ini masih harus diintegrasikan dengan strategi keamanan menyeluruh, karena TEE tidak merupakan pengganti arsitektur cybersecurity secara keseluruhan.
TEE Relevan untuk Cloud AI dan Aplikasi Modern
Pertumbuhan infrastruktur cloud, AI, dan pemrosesan data mendorong perhatian pada perlindungan data aktif semakin penting. Berbagai layanan digital harus menganalisis dataset rahasia pada platform komputasi eksternal.
Trusted Execution Environment dapat menambahkan kontrol perlindungan untuk kebutuhan semacam itu. Dalam aplikasi AI, misalnya, data dapat dianalisis dalam ruang pemrosesan tepercaya agar akses pada materi penting dapat dibatasi. Hal ini menjadikan TEKNOLOGI TEE semakin penting dalam infrastruktur komputasi masa depan.
Kesimpulan Peran TEE dalam Melindungi Pemrosesan Data
Trusted Execution Environment menghadirkan lapisan yang menarik guna mendukung perlindungan data selama sedang diproses. Dengan isolasi, aplikasi bisa mengurangi paparan oleh bagian sistem yang tidak berwenang. Pendekatan tersebut menjadikan TEE berperan sebagai komponen strategis untuk keamanan cloud.
Secara keseluruhan, lingkungan eksekusi terisolasi tidak seharusnya dianggap menjadi mekanisme pengamanan. TEE bisa menghasilkan manfaat lebih kuat jika dikombinasikan melalui kontrol identitas, logging, dan praktik keamanan yang menyeluruh. Bagaimana menurut Anda, seberapa besar TEE akan berkembang menjadi standar baru untuk cloud dan AI? Tuliskan pandangan Anda dan ikuti inovasi TEKNOLOGI keamanan berikutnya.