Secure Autonomous Agent Runtime Makin Penting di 2026, Sistem AI Mandiri Dibekali Sandbox dan Batas Akses
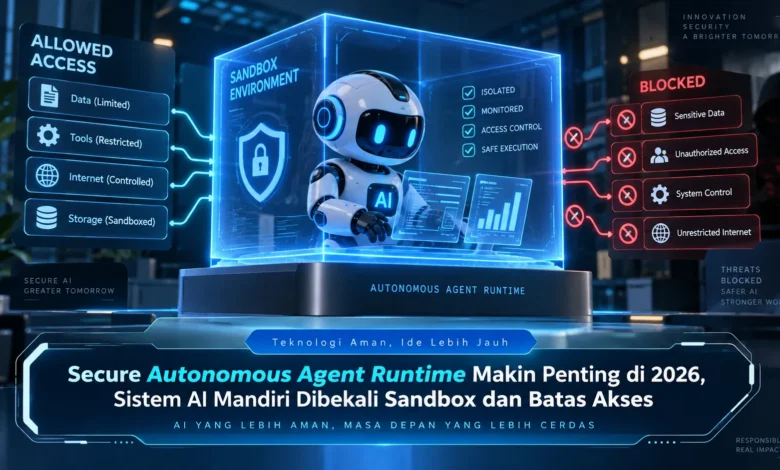
Perkembangan agen AI pada 2026 membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan efisiensi besar, tetapi juga menimbulkan kebutuhan keamanan yang lebih serius ketika agen memperoleh akses ke data dan sistem penting. Secure Autonomous Agent Runtime menjadi salah satu pendekatan yang relevan untuk menjawab tantangan tersebut melalui sandbox, pengaturan izin, pembatasan sumber daya, dan pemantauan aktivitas. Perubahan ini menunjukkan bahwa perkembangan TEKNOLOGI AI tidak hanya berfokus pada model yang semakin pintar, tetapi juga pada lingkungan yang memastikan agen dapat bekerja secara terkendali.
Keamanan Runtime Semakin Penting untuk Sistem AI Mandiri
Lingkungan runtime agen yang aman berfungsi sebagai lingkungan operasional tempat agen AI menjalankan tugasnya. Berbeda dari chatbot sederhana, agen otonom dapat berinteraksi dengan aplikasi, melakukan perubahan terhadap informasi, bahkan mengelola workflow bertahap untuk mencapai tujuan tertentu.
Fleksibilitas agen yang semakin besar membuat sistem pembatasan operasional memiliki peran besar. Ketika AI memiliki izin tanpa batas yang jelas, kesalahan instruksi dapat berdampak pada data atau sistem. Dengan kondisi tersebut, perkembangan TEKNOLOGI agen AI perlu disertai mekanisme pengamanan sejak tahap eksekusi.
Lingkungan Terisolasi Mengurangi Risiko Eksekusi
Sistem sandbox berperan sebagai lapisan penting dalam lingkungan eksekusi agen otonom. Dengan lingkungan terisolasi, aktivitas agen dapat dipisahkan dari sistem utama sehingga interaksi dengan data serta layanan dapat diatur menggunakan kebijakan tertentu.
Sebagai contoh, agen yang hanya perlu mengolah sebuah dokumen tidak harus diberikan izin terhadap semua direktori. Lingkungan eksekusi bisa membatasi ruang kerja pada lokasi yang relevan, kemudian memblokir sumber daya yang tidak dibutuhkan. Pendekatan tersebut membantu mengurangi ruang terjadinya aktivitas yang tidak diinginkan.
Permission Agen Disesuaikan dengan Kebutuhan Tugas
Selain sandbox, kebijakan izin dapat berfungsi mengatur tindakan apa saja yang dapat dijalankan sistem. Prinsip least privilege berarti agen mendapatkan akses sesuai pekerjaannya untuk melakukan aktivitas yang telah ditentukan.
Suatu sistem AI, misalnya, dapat diizinkan membaca file tetapi tidak menghapusnya, atau diberikan akses pada layanan yang diperlukan saja. Pada operasi dengan dampak lebih besar, runtime dapat mengharuskan konfirmasi manusia sebelum operasi dieksekusi. Dengan mekanisme tersebut, otonomi AI dapat digunakan dengan ruang gerak yang lebih jelas.
Akses Tool dan Jaringan Perlu Dikendalikan
Agen AI modern sering terhubung dengan banyak layanan untuk melakukan tugas secara otomatis. Perangkat tambahan tersebut dapat berupa database, browser, API, penyimpanan, atau aplikasi bisnis. Dengan bertambahnya tool yang tersedia, semakin penting pula mengatur ruang akses setiap layanan.
Lingkungan agen yang memiliki kebijakan keamanan dapat menentukan layanan yang dapat digunakan, domain jaringan yang dapat diakses, serta data yang diperkenankan diproses oleh layanan eksternal. Pengaturan semacam itu dapat membantu mengurangi kebocoran data sekaligus memungkinkan AI tetap menyelesaikan tugasnya.
Observability Membuat Aktivitas Agen Bisa Ditelusuri
Perlindungan sistem otonom tidak hanya berhenti pada mekanisme sandbox, tetapi juga memerlukan observability yang memadai. Operasi yang dilakukan sistem dapat direkam sebagai jejak audit sehingga pengelola infrastruktur dapat menelusuri jalannya proses.
Catatan tersebut dapat merekam berbagai aktivitas, interaksi terhadap data, komunikasi dengan sistem lain, serta kesalahan atau penolakan izin. Ketika muncul masalah, tim dapat menelusuri kronologi dengan lebih mudah. Pemantauan yang terstruktur menjadi bagian penting dari TEKNOLOGI AI yang bertanggung jawab.
Runtime Membatasi Waktu dan Kapasitas Eksekusi
Selain mengendalikan akses data, secure runtime juga dapat mengendalikan kapasitas yang tersedia bagi setiap agen. Batas tersebut dapat mencakup waktu proses, penggunaan RAM, ruang disk, serta komputasi.
Resource limit tersebut membantu saat sistem melakukan aktivitas berulang atau menjalankan pekerjaan yang terlalu berat. Sistem dapat membatasi konsumsi sumber daya sehingga beban komputasi dapat dikendalikan. Pendekatan tersebut membuat keamanan tidak hanya berhubungan dengan data, tetapi juga mencakup stabilitas operasional.
Penutup
Secure Autonomous Agent Runtime semakin penting ketika agen kecerdasan buatan mendapatkan akses ke berbagai tool dan layanan. Isolasi lingkungan, pembatasan permission, pengawasan jaringan, batas sumber daya, serta audit dapat menciptakan fondasi keamanan berlapis sehingga agen dapat bekerja otomatis dengan ruang gerak terukur.
Arah baru ini menegaskan bahwa masa depan TEKNOLOGI AI bukan hanya tentang meningkatkan kecerdasan model, tetapi juga berkaitan dengan cara agen berinteraksi dengan dunia digital secara bertanggung jawab. Untuk pengembang maupun perusahaan, memahami secure runtime dapat mendukung penerapan AI yang lebih aman. Pembaca juga dapat terus mengamati evolusi arsitektur agen otonom karena bidang ini akan terus berkembang.