Mengenal Trusted Execution Environment, Teknologi yang Membuat Area Pemrosesan Data Lebih Terisolasi dan Aman
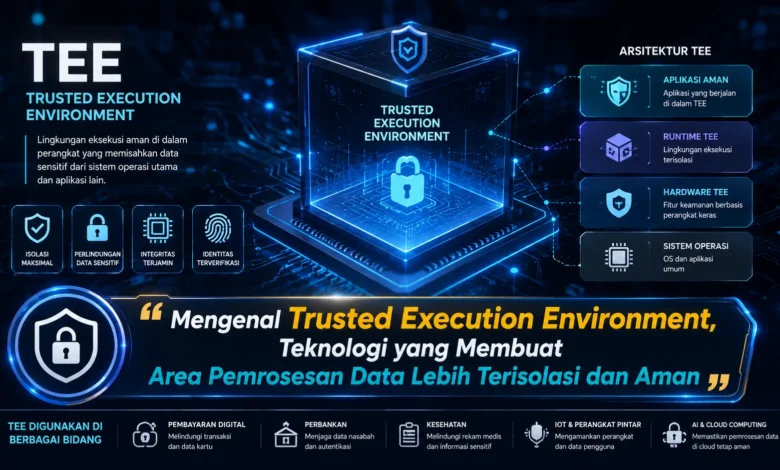
Trusted Execution Environment atau TEE merupakan pendekatan keamanan yang dirancang untuk menciptakan area pemrosesan data yang lebih terisolasi dari bagian sistem lainnya. Konsep ini semakin penting ketika aplikasi modern harus menangani informasi sensitif selama proses komputasi berlangsung. Dalam perkembangan TEKNOLOGI keamanan digital, TEE membantu menghadirkan lapisan perlindungan tambahan agar data dan kode yang sedang digunakan tidak mudah diakses oleh komponen yang tidak berwenang.
TEE Membentuk Area Pemrosesan yang Lebih Terisolasi
Trusted Execution Environment merupakan ruang pemrosesan yang memiliki perlindungan khusus dari komponen di luar area tersebut. Tujuan terpenting pada TEE yaitu membantu menjaga kode dan informasi selama digunakan. Melalui lingkungan khusus tersebut, interaksi dari bagian sistem yang tidak diperlukan dapat dibatasi.
Arsitektur ini semakin terlihat sebagai lapisan tambahan pada perlindungan data. Ketika perlindungan kriptografi umumnya digunakan untuk mengamankan informasi dalam penyimpanan dan informasi dalam perjalanan, TEE memberikan perhatian tambahan terhadap informasi yang sedang digunakan. Konsep tersebut mendorong TEKNOLOGI TEE semakin dibutuhkan untuk infrastruktur digital modern.
Pemisahan Lingkungan Membantu Menjaga Data Sensitif
Satu dari ciri penting TEE ialah pembatasan antara area aman dari lingkungan umum. Mekanisme tersebut mampu memperkuat pengamanan atas informasi selama digunakan. Melalui pemisahan tersebut, program dapat menjalankan operasi penting pada area yang lebih terlindungi.
Sistem perlindungan tersebut umumnya dibangun melalui mekanisme hardware. Tujuannya adalah memastikan supaya informasi di dalam TEE tidak sembarangan diakses oleh bagian sistem lain. Konsep semacam ini dapat membantu menjaga kerahasiaan dan integritas proses.
Data Aktif Membutuhkan Lapisan Keamanan Tambahan
Materi digital mampu digunakan melalui beberapa kondisi ketika siklus komputasi. Ketika data disimpan, perlindungan penyimpanan bisa diterapkan agar dapat mendukung pengamanan. Demikian juga saat data dikirim, enkripsi komunikasi mampu menjaga perlindungannya.
Tantangan lain dapat muncul ketika data perlu diproses oleh aplikasi. Dalam kondisi ini, materi digital masuk dalam kondisi aktif. TEE bisa membantu menambahkan kontrol keamanan supaya materi sensitif dapat tetap aman saat proses komputasi berlangsung.
TEE Menjadi Bagian Penting dalam Komputasi Rahasia
Trusted Execution Environment umumnya dikaitkan dengan konsep confidential computing. Komputasi rahasia berfokus untuk membantu keamanan informasi saat diproses. TEE dapat menjadi salah satu lapisan guna mencapai perlindungan tersebut.
Konsep semacam ini dapat menjadi penting bagi institusi yang harus memproses informasi penting pada lingkungan cloud. Dengan isolasi yang tepat, perusahaan mampu meminimalkan kemungkinan paparan informasi saat pemrosesan data.
Attestation Membantu Memverifikasi Lingkungan Eksekusi
Attestation merupakan salah satu kemampuan penting pada ekosistem Trusted Execution Environment. Menggunakan metode verifikasi tersebut, aplikasi mampu memeriksa bahwa lingkungan eksekusi memiliki karakteristik yang diharapkan sebelum akhirnya data sensitif diproses.
Fungsi ini berperan dalam meningkatkan tingkat kepastian yang menghubungkan aplikasi dan platform pemrosesan. Namun, verifikasi tersebut masih harus digabungkan bersama strategi keamanan menyeluruh, karena TEE tidak dapat dianggap sebagai solusi tunggal untuk semua lapisan perlindungan.
Penggunaan TEE Meluas Bersama Komputasi Cloud dan AI
Kemajuan cloud computing, AI, dan platform analitik mendorong permintaan terhadap perlindungan data aktif terus relevan. Banyak sistem berbasis cloud harus menganalisis informasi sensitif menggunakan platform komputasi eksternal.
Trusted Execution Environment dapat menambahkan kontrol perlindungan dalam skenario tersebut. Pada aplikasi AI, misalnya, informasi dapat diproses dalam TEE sehingga kemampuan melihat atas data rahasia mampu dibatasi. Pendekatan tersebut menjadikan TEKNOLOGI TEE kian menarik dalam infrastruktur komputasi masa depan.
Kesimpulan Teknologi TEE untuk Keamanan Komputasi Modern
TEE menghadirkan lapisan yang penting untuk membantu pengamanan informasi saat digunakan. Menggunakan lingkungan terlindungi, platform dapat membatasi interaksi dari bagian sistem yang tidak berwenang. Arsitektur tersebut membuat TEE berperan sebagai bagian penting untuk confidential computing.
Dalam perkembangannya, lingkungan eksekusi terisolasi bukan dianggap sebagai lapisan perlindungan. TEE dapat menghasilkan nilai keamanan lebih optimal apabila dikombinasikan dengan manajemen akses, logging, dan strategi cybersecurity yang baik. Menurut Anda, mungkinkah TEE akan berkembang menjadi standar baru untuk cloud dan AI? Tuliskan pandangan Anda dan simak kemajuan TEKNOLOGI komputasi modern selanjutnya.