Cara Mengamankan AI Agent Permissions dengan Least Privilege dan Kontrol Tool yang Ketat
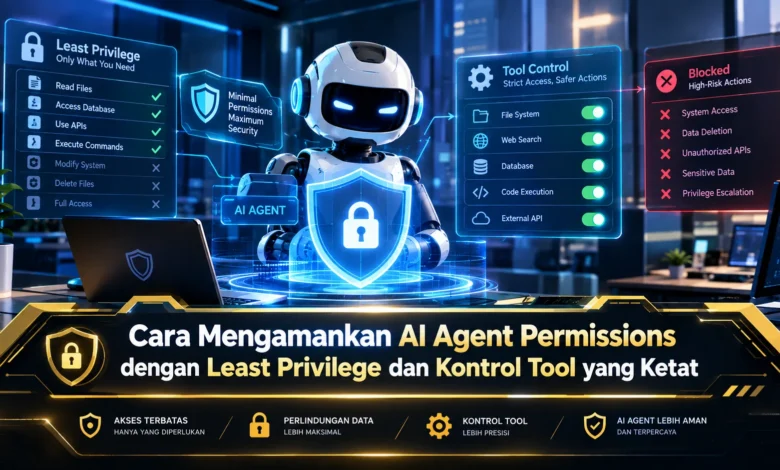
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Terapkan Least Privilege Sejak Awal
Prinsip least privilege berarti setiap AI agent hanya memperoleh hak akses yang benar benar diperlukan. Ketika AI hanya bertugas memproses data yang tersedia, maka akses untuk mengubah, memindahkan, atau menghapus data tidak perlu diberikan. Pendekatan ini membantu membatasi konsekuensi jika agent menjalankan tindakan yang tidak diharapkan.
Permission minimum perlu dibagi berdasarkan data, sistem, dan layanan yang digunakan. Agent yang menggunakan satu API tidak harus memperoleh seluruh endpoint. Pada arsitektur TEKNOLOGI berbasis agent, least privilege memberikan lapisan kontrol yang lebih kuat.
Pisahkan Permission Berdasarkan Peran dan Tugas
Setiap sistem agentic sebaiknya membedakan tanggung jawab berdasarkan jenis tugas. Agent pencarian informasi tidak seharusnya memperoleh akses yang setara dengan agent yang melakukan perubahan. Pemisahan tersebut membuat tim dapat memahami batas kemampuan setiap agent.
Role based access dapat digunakan untuk menyederhanakan pengelolaan banyak agent. Agent reader hanya diberikan kemampuan mengambil informasi, sedangkan role editor dapat memperoleh izin perubahan pada resource tertentu. Dengan pembagian akses yang jelas, kontrol terhadap kemampuan agent menjadi lebih terukur.
Batasi Tool yang Bisa Dipanggil AI Agent
Tool access perlu diperhatikan karena agent modern dapat memanggil beragam fungsi. Daftar fungsi dapat mencakup layanan web, penyimpanan data, komunikasi, serta sistem bisnis. Ketika daftar tool terlalu luas, permukaan risiko menjadi lebih tinggi.
Cara yang lebih baik adalah hanya menyediakan fungsi yang benar benar diperlukan. Agent yang hanya membaca informasi tidak perlu mendapatkan akses untuk memodifikasi sistem kritis. Pengelolaan fungsi secara ketat membantu membuat TEKNOLOGI agentic lebih mudah diawasi.
Hindari Hak Permanen untuk Aktivitas Kritis
Tidak semua permission harus diberikan secara permanen. Operasi seperti modifikasi sistem, penghapusan resource, atau akses ke fungsi kritis dapat diberikan melalui permission sementara. Setelah kebutuhan akses berakhir, permission dapat dicabut secara otomatis.
Model permission dinamis juga memungkinkan pemeriksaan berdasarkan konteks. Apabila suatu operasi membutuhkan privilege tambahan, runtime dapat memeriksa kebijakan yang berlaku. Mekanisme semacam ini membantu mencegah privilege tetap terbuka setelah digunakan.
Tambahkan Human Approval untuk Tindakan Berisiko Tinggi
AI agent tidak harus memperoleh kebebasan penuh untuk setiap tindakan. Aktivitas rutin dapat diberikan otonomi lebih besar, sedangkan aktivitas sensitif dapat memerlukan persetujuan manusia.
Pada skenario tertentu, agent dapat membaca laporan tetapi tidak boleh menghapus data tanpa persetujuan. Model ini membantu menciptakan keseimbangan antara otonomi dan keamanan. Dengan demikian, agent tetap produktif tetapi tidak memiliki kebebasan absolut.
Pantau Aktivitas Agent dengan Logging dan Audit Trail
Pembatasan akses sebaiknya berjalan bersama observability. Setiap penggunaan tool dan akses data penting sebaiknya dicatat. Informasi seperti identitas agent, waktu, resource, tool, dan hasil eksekusi dapat membantu proses audit.
Logging memungkinkan tim menemukan perilaku yang berbeda dari pola normal. Jika sebuah agent memanggil fungsi sensitif berulang kali, sistem dapat menghasilkan peringatan. Pada sistem TEKNOLOGI modern, audit trail menjadi bagian penting dari tata kelola yang dapat dipertanggungjawabkan.
Review Hak Akses AI Agent Secara Rutin
Izin yang pernah dibutuhkan dapat menjadi tidak terpakai setelah sistem berkembang. Karena itu, audit hak akses sebaiknya dijadwalkan secara rutin. Izin yang sudah tidak diperlukan dapat dinonaktifkan agar ruang akses tetap minimal.
Pengelola sistem perlu mengevaluasi resource yang masih digunakan AI. Jika suatu tool tidak pernah dipanggil, hak itu sebaiknya diperiksa kembali. Kebiasaan evaluasi tersebut membantu mempertahankan kontrol keamanan dalam jangka panjang.
Rangkuman Akhir
Menjaga AI agent tetap aman membutuhkan strategi yang mencakup permission minimum, tool control, dan audit. Dengan menerapkan hak minimum, kontrol fungsi, privilege sementara, monitoring, serta evaluasi berkala, sistem agentic dapat menjadi lebih aman dan lebih mudah diawasi. Di tengah meningkatnya penggunaan TEKNOLOGI otonom, pengelolaan hak akses perlu diperlakukan sebagai fondasi keamanan. Sampaikan pengalaman Anda dalam membatasi tool untuk AI agent agar pembahasan tentang governance AI semakin luas.