AI Agent Sandboxing Makin Penting di 2026, Cara Baru Membatasi Akses Agen AI ke Sistem Sensitif
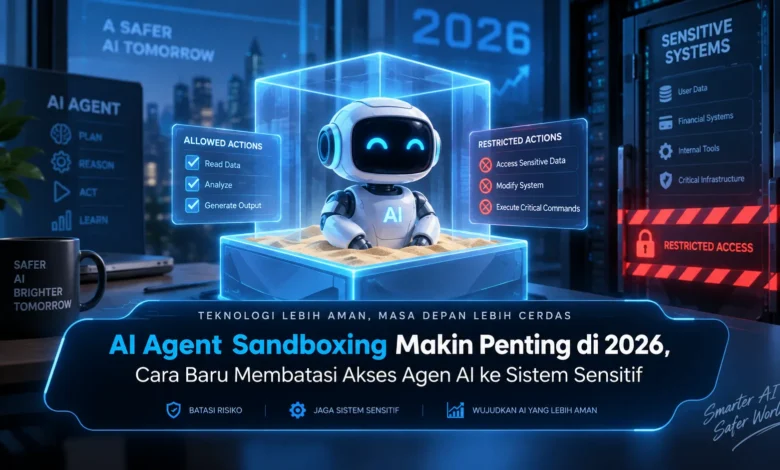
Perkembangan AI agent pada 2026 membuat kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai sistem digital. Kemampuan tersebut membawa manfaat besar bagi dunia TEKNOLOGI, tetapi sekaligus memunculkan kebutuhan keamanan yang lebih ketat. AI Agent Sandboxing menjadi salah satu pendekatan penting karena memungkinkan agen AI tetap produktif sambil membatasi aksesnya terhadap data, jaringan, aplikasi, dan sistem sensitif.
Sandboxing Semakin Penting bagi Agen AI Modern
Sandbox untuk agen AI berkembang sebagai mekanisme kontrol strategis ketika sistem AI otonom memperoleh akses yang semakin beragam. Lewat mekanisme sandbox, agen dapat menjalankan pekerjaan tertentu dalam ruang terisolasi sehingga hubungan dengan sumber daya tidak berjalan tanpa pengawasan.
Pendekatan keamanan ini semakin relevan pada 2026 karena AI agent modern tidak hanya memberikan jawaban, tetapi dapat mengoperasikan alat digital, menjalankan kode, dan mengakses layanan eksternal. Seiring meluasnya fungsi agen, pembatasan teknis menjadi bagian yang sulit diabaikan dalam arsitektur TEKNOLOGI modern.
Akses Minimum Membatasi Ruang Gerak Agen AI
Fondasi dasar dalam AI Agent Sandboxing adalah menerapkan prinsip least privilege sesuai pekerjaan yang harus diselesaikan. Jika agen hanya memerlukan akses baca, sistem sebaiknya tidak memberikan kemampuan modifikasi. Begitu pula ketika agen memerlukan API tertentu, kewenangan terhadap sumber daya tambahan dapat tetap ditutup.
Pendekatan tersebut dapat memperkecil cakupan dampak apabila agen menjalankan tindakan yang tidak sesuai. Alih alih memberikan izin menyeluruh, pengelola dapat menentukan izin berdasarkan fungsi. Dengan begitu, agen tetap dapat bekerja tanpa memiliki akses ke seluruh lingkungan.
Sistem Sensitif Tidak Boleh Terbuka Bebas untuk AI Agent
Sumber daya bernilai tinggi menjadi salah satu area yang perlu dijaga dengan aturan lebih ketat ketika agen otonom diterapkan dalam lingkungan perusahaan. Informasi pelanggan, kredensial sistem, serta pengaturan server sebaiknya tetap berada di luar jangkauan kecuali dibutuhkan untuk tugas tertentu.
Lingkungan terisolasi mampu mengisolasi agen dari komponen kritis dan hanya menyediakan akses yang relevan. Token sementara juga dapat digunakan untuk membatasi paparan akses. Gabungan lingkungan terbatas dan otorisasi membuat perlindungan data menjadi lebih mudah dikendalikan.
Kontrol Tool dan Jaringan Membuat Agen Lebih Terkendali
Akses terhadap perangkat lunak eksternal menjadi kemampuan strategis dari agen otonom. Agen dapat mengoperasikan peramban, berinteraksi dengan API, mengoperasikan skrip, atau memproses dokumen. Namun, setiap kemampuan tersebut juga menambahkan kebutuhan kontrol tambahan.
Melalui sandboxing, komunikasi internet dapat diatur berdasarkan domain yang diizinkan. Eksekusi kode juga dapat dijalankan dalam wadah terisolasi dengan kontrol yang sesuai. Model tersebut membantu memastikan bahwa agen hanya menggunakan sumber daya yang diperlukan.
Setiap Tindakan Agen Perlu Memiliki Jejak yang Jelas
Pembatasan akses saja sebaiknya tidak menjadi satu satunya perlindungan untuk mengamankan AI agent. Setiap proses penting sebaiknya dicatat sehingga pengelola dapat memahami sumber daya yang digunakan. Audit log dapat menyediakan jejak yang jelas ketika dibutuhkan evaluasi keamanan.
Pemantauan tersebut juga dapat digunakan untuk mengenali aktivitas mencurigakan. Jika agen berulang kali mencoba mengakses file yang tidak diizinkan, sistem dapat memicu kontrol tambahan. Perpaduan pengawasan dengan kontrol izin dapat menciptakan arsitektur keamanan yang lebih matang.
Persetujuan Manusia Menjadi Lapisan Pengaman Tambahan
Setiap aktivitas tidak selalu sebaiknya dieksekusi tanpa konfirmasi, terutama ketika melibatkan data penting. Mengubah konfigurasi, mengeksekusi pembayaran, atau mengubah izin sistem dapat membutuhkan konfirmasi operator sebelum dieksekusi.
Pendekatan human in the loop tidak harus membuat agen kehilangan kemampuan otomatisasi. Sebaliknya, agen dapat menangani pekerjaan umum secara otomatis, sementara aktivitas sensitif diarahkan menuju pemeriksaan manusia. Strategi semacam ini membantu menyeimbangkan kecepatan serta kontrol dalam implementasi TEKNOLOGI agentic.
Kesimpulan AI Agent Sandboxing dan Keamanan AI 2026
Lingkungan sandbox bagi AI menjadi semakin dibutuhkan pada 2026 ketika agen AI memperoleh kemampuan lebih besar. Kontrol akses, isolasi eksekusi, pembatasan koneksi eksternal, serta pencatatan proses dapat bekerja bersama untuk mengurangi risiko.
Ke depan, industri TEKNOLOGI perlu memadukan kemampuan agen yang semakin otonom dengan mekanisme perlindungan yang terukur. Sandboxing tidak hanya menjadi lapisan opsional, tetapi semakin layak dipandang sebagai standar penting dalam pengembangan agentic AI. Pelaku industri dapat terus mengikuti perkembangan pendekatan ini dan berbagi pandangan agar agen otonom generasi baru tetap bermanfaat sekaligus aman.