Cara Mengamankan AI Agent Permissions dengan Least Privilege dan Kontrol Tool yang Ketat
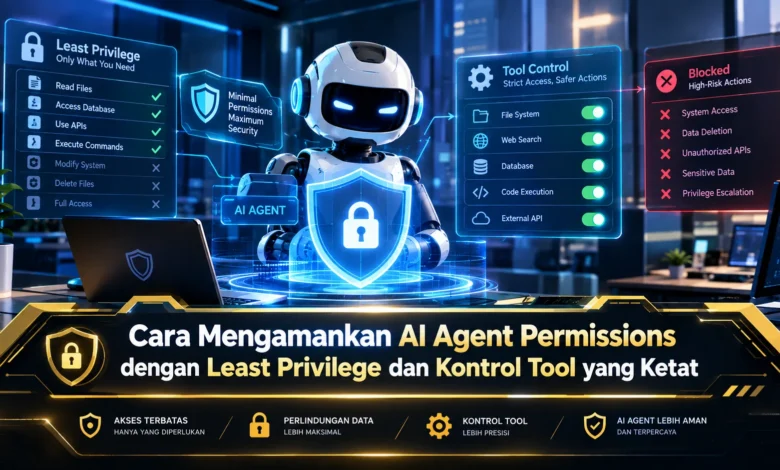
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Terapkan Least Privilege Sejak Awal
Prinsip least privilege berarti setiap AI agent hanya memperoleh hak akses yang benar benar diperlukan. Apabila tugas agent sebatas mengambil informasi, maka akses untuk mengubah, memindahkan, atau menghapus data tidak perlu diberikan. Strategi tersebut membantu membatasi konsekuensi jika agent menjalankan tindakan yang tidak diharapkan.
Permission minimum perlu dibagi berdasarkan data, sistem, dan layanan yang digunakan. Agent yang menggunakan satu API tidak harus memperoleh seluruh endpoint. Dalam sistem TEKNOLOGI yang menggunakan AI otonom, hak akses minimum membuat sistem lebih mudah dikelola dan diaudit.
Gunakan Role yang Jelas untuk Setiap AI Agent
Setiap AI agent sebaiknya memiliki peran yang terdefinisi dengan jelas. Agent untuk membaca laporan tidak perlu memiliki hak yang sama dengan agent administrasi. Pembagian role seperti ini membuat tim dapat memahami batas kemampuan setiap agent.
Role based access dapat digunakan untuk menyederhanakan pengelolaan banyak agent. Agent reader hanya diberikan kemampuan mengambil informasi, sedangkan peran editor mendapat permission write pada ruang yang sudah ditentukan. Dengan pembagian akses yang jelas, kontrol terhadap kemampuan agent menjadi lebih terukur.
Batasi Tool yang Bisa Dipanggil AI Agent
Kontrol tool menjadi bagian penting karena AI agent dapat berinteraksi dengan berbagai fungsi eksternal. Daftar fungsi dapat mencakup layanan web, penyimpanan data, komunikasi, serta sistem bisnis. Semakin banyak tool yang tersedia, semakin besar pula ruang tindakan agent.
Cara yang lebih baik adalah hanya menyediakan fungsi yang benar benar diperlukan. Agent penulis laporan tidak perlu memiliki tool penghapusan database. Pengelolaan fungsi secara ketat membantu menjaga agent tetap berada dalam ruang tugasnya.
Berikan Akses Sementara pada Tugas Berisiko
Sebagian izin dapat dibuat sementara untuk mengurangi risiko. Operasi seperti modifikasi sistem, penghapusan resource, atau akses ke fungsi kritis dapat diberikan melalui permission sementara. Setelah kebutuhan akses berakhir, permission dapat dicabut secara otomatis.
Model permission dinamis juga memungkinkan pemeriksaan berdasarkan konteks. Apabila suatu operasi membutuhkan privilege tambahan, runtime dapat memeriksa kebijakan yang berlaku. Strategi tersebut membantu menjaga permission tetap mengikuti kebutuhan aktual.
Human in the Loop Menjadi Lapisan Pengaman Tambahan
AI agent tidak harus memperoleh kebebasan penuh untuk setiap tindakan. Operasi sederhana dapat diproses tanpa intervensi, sedangkan tindakan kritis sebaiknya membutuhkan human approval.
Sebagai contoh, AI dapat memproses informasi secara otomatis namun memerlukan izin sebelum mengubah resource penting. Strategi human in the loop membantu mempertahankan kecepatan otomatisasi tanpa kehilangan kontrol. Hasilnya, AI dapat bekerja cepat dengan batas yang jelas.
Pantau Aktivitas Agent dengan Logging dan Audit Trail
Pengelolaan hak akses akan lebih kuat jika setiap aktivitas dapat dipantau. Pemanggilan fungsi sensitif perlu masuk ke dalam log. Data seperti nama agent, jenis operasi, waktu, target, serta respons sistem dapat mempermudah investigasi.
Logging memungkinkan tim menemukan perilaku yang berbeda dari pola normal. Jika AI mencoba mengakses resource yang tidak sesuai dengan tugasnya, aktivitas dapat ditandai untuk diperiksa. Di tengah penggunaan TEKNOLOGI agentic, monitoring membuat pengelolaan permission lebih transparan.
Cegah Privilege Creep dengan Audit Berkala
Izin yang pernah dibutuhkan dapat menjadi tidak terpakai setelah sistem berkembang. Karena itu, review permission perlu dilakukan secara berkala. Permission yang tidak digunakan dapat dicabut agar ruang akses tetap minimal.
Pengelola sistem perlu mengevaluasi resource yang masih digunakan AI. Jika suatu tool tidak pernah dipanggil, hak itu sebaiknya diperiksa kembali. Kebiasaan evaluasi tersebut membantu menjaga konfigurasi tetap bersih.
Kesimpulan
Keamanan permission AI agent memerlukan kombinasi antara hak akses minimum, pembatasan fungsi, serta pengawasan berkelanjutan. Dengan menerapkan hak minimum, kontrol fungsi, privilege sementara, monitoring, serta evaluasi berkala, organisasi dapat mengurangi risiko akses yang terlalu luas. Di tengah meningkatnya penggunaan TEKNOLOGI otonom, kontrol permission akan menjadi bagian penting dari desain sistem. Sampaikan pengalaman Anda dalam membatasi tool untuk AI agent agar wawasan mengenai keamanan AI semakin berkembang.