AI Agent Sandboxing Makin Penting di 2026, Cara Baru Membatasi Akses Agen AI ke Sistem Sensitif
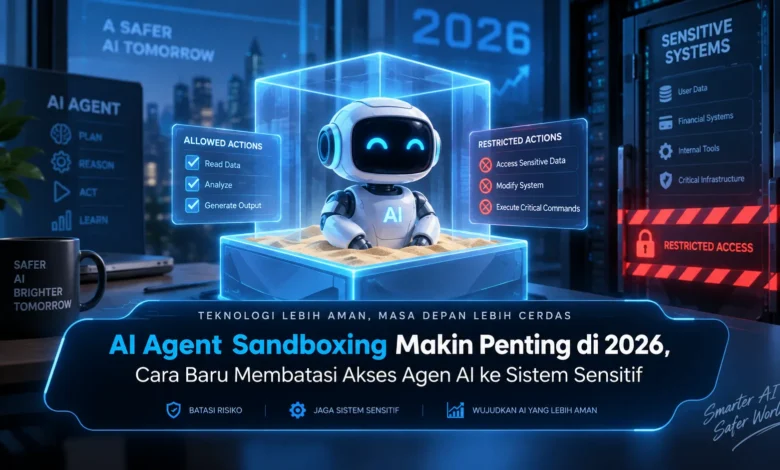
Perkembangan AI agent pada 2026 membuat kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai sistem digital. Kemampuan tersebut membawa manfaat besar bagi dunia TEKNOLOGI, tetapi sekaligus memunculkan kebutuhan keamanan yang lebih ketat. AI Agent Sandboxing menjadi salah satu pendekatan penting karena memungkinkan agen AI tetap produktif sambil membatasi aksesnya terhadap data, jaringan, aplikasi, dan sistem sensitif.
AI Agent Sandboxing Menjadi Fondasi Keamanan Baru
Sandbox untuk agen AI berkembang sebagai mekanisme kontrol strategis ketika sistem AI otonom memperoleh akses yang semakin beragam. Melalui pendekatan ini, agen dapat mengeksekusi pekerjaan tertentu dalam lingkungan terbatas sehingga akses terhadap sistem tidak diberikan secara berlebihan.
Pendekatan keamanan ini kian dibutuhkan pada 2026 karena AI agent modern tidak hanya menyajikan informasi, tetapi dapat memanfaatkan berbagai layanan, mengoperasikan skrip, dan mengakses layanan eksternal. Semakin besar kemampuan tersebut, pembatasan teknis menjadi lebih penting dalam arsitektur TEKNOLOGI modern.
Izin Terbatas Menjadi Kunci Perlindungan Sistem Sensitif
Salah satu prinsip utama dalam AI Agent Sandboxing adalah menerapkan prinsip least privilege sesuai fungsi yang dijalankan. Jika agen hanya membutuhkan kemampuan melihat data, sistem tidak perlu memberikan akses perubahan. Begitu pula ketika agen hanya membutuhkan satu layanan, kewenangan terhadap sumber daya tambahan dapat tidak diberikan.
Model pembatasan tersebut dapat memperkecil cakupan dampak apabila agen salah memahami instruksi. Dibandingkan dengan memberikan kewenangan penuh secara langsung, pengelola dapat memberikan kewenangan sesuai kebutuhan. Dengan begitu, sistem otonom tetap produktif tanpa membuka sistem sensitif secara menyeluruh.
Sandbox Membantu Melindungi Informasi Penting
Informasi penting menjadi komponen penting yang perlu mendapatkan perlindungan tambahan ketika AI agent digunakan dalam infrastruktur organisasi. Informasi pelanggan, kredensial sistem, serta pengaturan server sebaiknya tetap berada di luar jangkauan kecuali dibutuhkan untuk tugas tertentu.
Sandbox dapat mengisolasi agen dari komponen kritis dan hanya membuka akses yang relevan. Izin dengan masa berlaku tertentu juga dapat dimanfaatkan untuk memperkecil kemungkinan penyalahgunaan. Gabungan lingkungan terbatas dan otorisasi membuat pengamanan sistem sensitif menjadi lebih terstruktur.
Akses Jaringan Agen AI Perlu Diatur Secara Selektif
Akses terhadap perangkat lunak eksternal menjadi fitur penting dari AI agent modern. Agen dapat mengoperasikan peramban, berinteraksi dengan API, mengoperasikan skrip, atau membaca dan mengolah file. Namun, masing masing akses tersebut juga menciptakan tantangan keamanan tersendiri.
Dengan lingkungan yang dikontrol, komunikasi internet dapat diatur berdasarkan layanan yang memang dibutuhkan. Proses menjalankan program juga dapat dijalankan dalam ruang eksekusi terbatas dengan sumber daya yang dibatasi. Strategi keamanan semacam ini membantu memastikan bahwa agen tidak memperoleh akses lebih luas dari tugasnya.
Setiap Tindakan Agen Perlu Memiliki Jejak yang Jelas
Pembatasan akses saja sebaiknya tidak menjadi satu satunya perlindungan untuk mengamankan AI agent. Aktivitas agen sebaiknya didokumentasikan sehingga administrator dapat meninjau sumber daya yang digunakan. Rekaman eksekusi dapat memberikan jejak yang jelas ketika terjadi masalah.
Pengawasan aktivitas juga dapat membantu mendeteksi aktivitas mencurigakan. Jika agen terus berusaha mengakses file yang tidak diizinkan, sistem dapat memberikan peringatan. Gabungan pencatatan aktivitas dengan kontrol izin dapat menghasilkan arsitektur keamanan yang lebih matang.
Aksi Sensitif AI Agent Memerlukan Kontrol Manusia
Tidak semua tindakan sebaiknya dijalankan otomatis, terutama ketika berhubungan dengan data penting. Memodifikasi data penting, melakukan tindakan finansial, atau membuka kewenangan tambahan dapat membutuhkan otorisasi tambahan sebelum dijalankan.
Model persetujuan manusia bukan berarti agen kehilangan kemampuan otomatisasi. Sebaliknya, agen dapat menjalankan tugas rutin secara mandiri, sementara operasi kritis diarahkan menuju proses konfirmasi. Pemisahan tingkat risiko ini membantu menggabungkan otomatisasi dan keamanan dalam implementasi TEKNOLOGI agentic.
Sandboxing Menjadi Fondasi Agen AI yang Lebih Aman
Lingkungan sandbox bagi AI semakin penting pada 2026 ketika agentic AI mulai menangani tugas yang lebih kompleks. Kontrol akses, sandboxing proses, pembatasan koneksi eksternal, serta audit aktivitas dapat bekerja bersama untuk mengurangi risiko.
Pada perkembangan selanjutnya, industri TEKNOLOGI perlu memadukan otomatisasi berbasis AI yang semakin luas dengan mekanisme perlindungan yang terukur. Lingkungan terbatas tidak lagi hanya menjadi fitur tambahan, tetapi berpotensi berkembang sebagai fondasi arsitektur keamanan AI. Pengembang dapat mengamati perkembangan pendekatan ini dan mendiskusikan penerapannya agar AI yang semakin mandiri tetap fleksibel tanpa mengabaikan keamanan.


