Secure Autonomous Agent Runtime Makin Penting di 2026, Sistem AI Mandiri Dibekali Sandbox dan Batas Akses
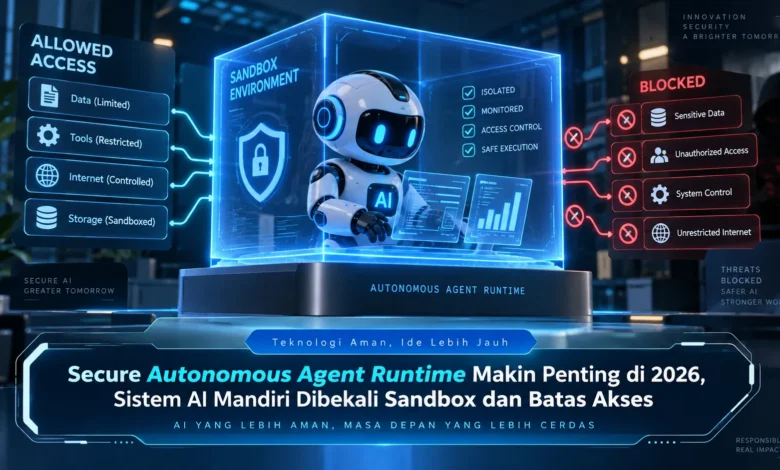
Perkembangan agen AI pada 2026 membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan efisiensi besar, tetapi juga menimbulkan kebutuhan keamanan yang lebih serius ketika agen memperoleh akses ke data dan sistem penting. Secure Autonomous Agent Runtime menjadi salah satu pendekatan yang relevan untuk menjawab tantangan tersebut melalui sandbox, pengaturan izin, pembatasan sumber daya, dan pemantauan aktivitas. Perubahan ini menunjukkan bahwa perkembangan TEKNOLOGI AI tidak hanya berfokus pada model yang semakin pintar, tetapi juga pada lingkungan yang memastikan agen dapat bekerja secara terkendali.
Secure Runtime Menjadi Fondasi Baru Agen AI
Secure Autonomous Agent Runtime berperan menjadi lapisan pengamanan tempat kecerdasan buatan mengeksekusi instruksi. Tidak seperti sistem percakapan konvensional, agen otonom dapat menggunakan layanan eksternal, mengakses serta memproses data, bahkan mengelola workflow bertahap untuk mencapai tujuan tertentu.
Kemampuan yang semakin luas tersebut membuat kontrol lingkungan eksekusi semakin dibutuhkan. Ketika AI memiliki izin tanpa batas yang jelas, kesalahan instruksi dapat berdampak pada data atau sistem. Dengan kondisi tersebut, perkembangan TEKNOLOGI agen AI mulai membutuhkan pendekatan keamanan berlapis.
Lingkungan Terisolasi Mengurangi Risiko Eksekusi
Sandbox menjadi salah satu komponen penting dalam lingkungan eksekusi agen otonom. Dengan lingkungan terisolasi, aktivitas agen dapat dijalankan dalam ruang terbatas sehingga akses terhadap file, jaringan, dan proses dapat dibatasi sesuai tugas.
Dalam penerapan sederhana, agen yang hanya perlu mengolah sebuah dokumen tidak harus mendapatkan akses ke seluruh penyimpanan. Lingkungan eksekusi bisa memberikan akses hanya pada direktori tertentu, kemudian memblokir sumber daya yang tidak dibutuhkan. Pendekatan tersebut membantu membatasi konsekuensi apabila proses berjalan tidak sesuai rencana.
Permission Agen Disesuaikan dengan Kebutuhan Tugas
Selain membatasi ruang eksekusi, pengaturan hak akses dapat membantu menetapkan tindakan apa saja yang boleh dilakukan agen. Konsep hak akses minimum berarti agen mendapatkan akses sesuai pekerjaannya untuk menjalankan instruksi yang diberikan.
Suatu sistem AI, misalnya, dapat memperoleh hak membaca tanpa hak menghapus, atau boleh menggunakan API tertentu tanpa mengakses layanan lain. Untuk tindakan sensitif, runtime dapat meminta persetujuan pengguna sebelum tindakan dilanjutkan. Dengan mekanisme tersebut, otonomi AI dapat diterapkan sambil mempertahankan kontrol keamanan.
Runtime Mengatur Cara Agen Menggunakan Tool
Agen AI modern sering memerlukan berbagai tool untuk melakukan tugas secara otomatis. Perangkat tambahan tersebut dapat berupa layanan data, aplikasi web, API, maupun sistem penyimpanan. Dengan bertambahnya tool yang tersedia, semakin penting pula memastikan setiap integrasi memiliki kebijakan yang jelas.
Runtime yang terkontrol dapat membatasi aplikasi yang tersedia bagi agen, koneksi eksternal yang diperbolehkan, serta data yang diperkenankan diproses oleh layanan eksternal. Kontrol tersebut dapat mencegah akses eksternal yang tidak sesuai sekaligus mempertahankan kemampuan otomatisasi.
Observability Membuat Aktivitas Agen Bisa Ditelusuri
Pengamanan runtime tidak hanya berkaitan dengan mencegah akses, tetapi juga membutuhkan kemampuan melihat aktivitas agen. Aktivitas penting agen dapat didokumentasikan dalam catatan aktivitas sehingga administrator dan developer dapat mengetahui tindakan yang dilakukan.
Log aktivitas tersebut dapat merekam berbagai aktivitas, interaksi terhadap data, komunikasi dengan sistem lain, serta kesalahan atau penolakan izin. Ketika muncul masalah, tim dapat memeriksa rangkaian tindakan agen. Pemantauan yang terstruktur menjadi fondasi penting bagi penerapan TEKNOLOGI agen otonom.
Kontrol Sumber Daya Mencegah Agen Berjalan Tanpa Batas
Di samping mengatur permission, secure runtime juga dapat mengendalikan kapasitas yang tersedia bagi masing masing proses AI. Kontrol komputasi tersebut dapat mencakup durasi eksekusi, memori, penyimpanan, dan kapasitas pemrosesan.
Pembatasan semacam ini membantu saat sistem melakukan aktivitas berulang atau menggunakan sumber daya melebihi kebutuhan. Sistem dapat mengakhiri tugas ketika aturan terlampaui sehingga satu agen tidak mengganggu sistem lain. Pendekatan tersebut membuat keamanan tidak hanya berhubungan dengan data, tetapi juga melindungi ketersediaan sumber daya.
Rangkuman Secure Autonomous Agent Runtime
Lingkungan eksekusi terkontrol menjadi semakin dibutuhkan ketika sistem agentic mampu menjalankan semakin banyak pekerjaan. Sandbox, prinsip least privilege, kontrol jaringan, resource limit, dan observability dapat bekerja sebagai lapisan keamanan yang saling melengkapi sehingga agen mampu menyelesaikan tugas sambil mengikuti kebijakan keamanan.
Perkembangan tersebut menegaskan bahwa masa depan TEKNOLOGI AI bukan semata mata mengenai kemampuan penalaran yang lebih tinggi, tetapi juga mengenai bagaimana sistem dijalankan secara terkendali. Bagi tim yang mulai menerapkan agen AI, memahami secure runtime dapat membantu menyiapkan sistem yang lebih matang. Developer dapat terus mempelajari pendekatan sandbox dan permission terbaru karena kebutuhan keamanan akan meningkat bersama kemampuan AI.