Mengenal Post-Quantum Origin Security dan Perannya dalam Menjaga Keaslian Data di Masa Depan
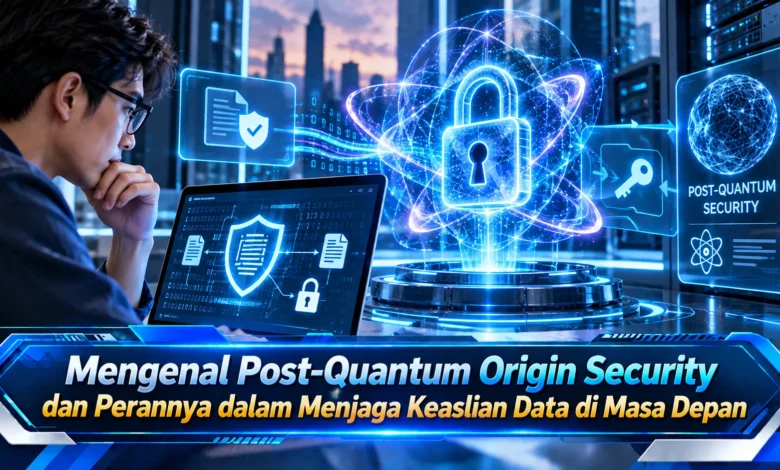
Perkembangan komputer kuantum membawa peluang besar sekaligus tantangan baru bagi keamanan digital. Salah satu perhatian penting adalah bagaimana memastikan data, perangkat lunak, identitas digital, dan berbagai informasi elektronik tetap dapat diverifikasi keasliannya ketika kemampuan komputasi terus berkembang. Post Quantum Origin Security menjadi konsep yang relevan dalam pembahasan tersebut karena menekankan perlindungan asal, integritas, dan rantai kepercayaan menggunakan pendekatan keamanan yang lebih siap menghadapi era pascakuantum. Teknologi ini berpotensi menjadi bagian penting dalam menjaga kepercayaan terhadap ekosistem digital di masa depan.
Apa yang Dimaksud dengan Post Quantum Origin Security
Konsep Post Quantum Origin Security dapat dikaitkan dengan strategi keamanan untuk memastikan sumber, integritas, dan keaslian informasi tetap dapat diverifikasi pada era pascakuantum. Tujuannya tidak hanya melindungi isi informasi, melainkan juga mempertahankan kemampuan untuk memverifikasi sumber data sekaligus mendeteksi perubahan yang tidak sah. Pada ekosistem teknologi digital, kebutuhan ini dapat mencakup digital signature, sertifikat elektronik, sistem identitas, autentikasi, serta mekanisme kepercayaan lainnya.
Validitas sumber menjadi penting mengingat informasi digital dapat diproses dan dipindahkan melalui banyak sistem sebelum akhirnya diterima pengguna. Tanpa mekanisme verifikasi yang kuat, penerima dapat mengalami kesulitan memastikan apakah data masih sama dengan versi aslinya atau telah dimodifikasi di tengah proses. Pendekatan pascakuantum mencoba mempertahankan prinsip tersebut sambil memperhitungkan perkembangan teknologi komputer pada masa depan.
Komputer Kuantum Mengubah Tantangan Kriptografi Modern
Berbagai sistem keamanan modern memanfaatkan kriptografi kunci publik untuk mendukung komunikasi aman, autentikasi, digital signature, serta pertukaran data. Sejumlah algoritma mengandalkan masalah matematika yang membutuhkan sumber daya sangat besar apabila diselesaikan menggunakan komputasi konvensional. Kemajuan komputer kuantum pada skala yang memadai berpotensi memengaruhi asumsi keamanan beberapa algoritma sehingga organisasi perlu mempertimbangkan pendekatan baru.
Perkembangan komputasi kuantum tidak otomatis membuat seluruh perlindungan digital runtuh, namun mendorong evaluasi terhadap algoritma dan sistem yang dapat terdampak. Organisasi perlu mengetahui algoritma apa yang digunakan, lokasi penggunaannya, data yang dilindungi, serta berapa lama informasi tersebut harus tetap aman. Strategi ini memungkinkan perubahan teknologi keamanan dilakukan berdasarkan prioritas serta tingkat risiko yang nyata.
Digital Signature Membantu Memastikan Asal dan Integritas Informasi
Teknologi tanda tangan digital berperan dalam memverifikasi identitas sumber sekaligus mendeteksi modifikasi terhadap informasi. Pada informasi yang memiliki tanda tangan digital, mekanisme verifikasi dapat membantu mengetahui apakah data mengalami modifikasi setelah proses penandatanganan. Kemampuan tersebut sangat penting untuk dokumen elektronik, pembaruan perangkat lunak, firmware, sertifikat, transaksi, serta berbagai komponen digital lainnya.
Dalam era pascakuantum, mekanisme tanda tangan juga perlu mempertimbangkan algoritma yang dirancang untuk menghadapi jenis kemampuan komputasi baru. Transisi tersebut perlu memperhatikan ukuran kunci, ukuran signature, performa, kompatibilitas, kebutuhan penyimpanan, serta kemampuan perangkat yang menjalankannya. Dengan pengujian yang matang, teknologi pascakuantum dapat diterapkan secara bertahap tanpa mengabaikan stabilitas dan kebutuhan operasional sistem.
Keaslian Software dan Data Membutuhkan Rantai Kepercayaan yang Kuat
Keamanan asal tidak berhenti pada satu dokumen karena sistem digital modern memiliki rantai kepercayaan yang terdiri dari banyak komponen. Sebuah perangkat dapat bergantung pada sistem operasi, software dapat bergantung pada sertifikat, sementara pengguna mengandalkan identitas layanan untuk memastikan tujuan koneksi. Ketika sebuah komponen penting tidak lagi dapat diverifikasi dengan benar, integritas keseluruhan rantai kepercayaan dapat menghadapi risiko.
Pendekatan Post Quantum Origin Security dapat diarahkan untuk memastikan mekanisme pembentuk kepercayaan tersebut memiliki jalur migrasi menuju perlindungan pascakuantum. Ruang lingkupnya dapat melibatkan digital signature pada software, firmware, sertifikat, identitas perangkat, metadata, dan berbagai data penting. Dengan demikian, teknologi post quantum tidak hanya berbicara mengenai menjaga pesan tetap rahasia tetapi juga mempertahankan kemampuan untuk mengetahui dari mana informasi berasal dan apakah isinya masih asli.
Crypto Agility Membantu Sistem Beradaptasi dengan Era Pascakuantum
Salah satu prinsip penting dalam mempersiapkan sistem menghadapi perubahan kriptografi adalah cryptographic agility. Konsep ini mengacu pada kemampuan mengganti algoritma, parameter keamanan, kunci, maupun mekanisme perlindungan tanpa mendesain sistem dari awal. Fleksibilitas tersebut diperlukan sebab standar dan rekomendasi kriptografi dapat berkembang mengikuti penelitian serta perubahan ancaman.
Sistem yang terlalu bergantung pada satu algoritma dapat menghadapi migrasi yang lebih sulit ketika mekanisme tersebut perlu diganti. Desain yang fleksibel memungkinkan pembaruan mekanisme keamanan dilakukan pada bagian tertentu tanpa harus membangun kembali semua layanan. Cryptographic agility dapat membantu teknologi beradaptasi terhadap ancaman kuantum sekaligus perkembangan penelitian keamanan lainnya.
Persiapan Post Quantum Sebaiknya Dimulai Sebelum Menjadi Mendesak
Migrasi menuju sistem pascakuantum tidak harus dilakukan melalui perubahan besar secara sekaligus karena pendekatan bertahap dapat membantu mengurangi risiko operasional. Langkah awal dapat dimulai dengan inventarisasi penggunaan kriptografi, identifikasi data sensitif, pemeriksaan masa perlindungan informasi, serta pemetaan aplikasi yang sulit diperbarui. Inventarisasi tersebut membantu organisasi menyusun prioritas migrasi berdasarkan nilai data, tingkat ancaman, dan kompleksitas sistem.
Setelah inventarisasi dilakukan, organisasi dapat mulai menguji teknologi post quantum pada sistem tertentu sebelum melakukan implementasi berskala besar. Dalam kondisi tertentu, mekanisme klasik dan pascakuantum dapat digunakan bersama selama periode transisi sesuai kebutuhan serta rancangan keamanan. Setiap implementasi tetap perlu mengikuti standar yang matang, pengujian yang memadai, serta evaluasi risiko agar penambahan teknologi baru tidak menciptakan kelemahan tambahan.
Masa Depan Keaslian Data dengan Keamanan Pascakuantum
Konsep Post Quantum Origin Security menunjukkan bahwa persiapan pascakuantum tidak hanya berkaitan dengan kerahasiaan tetapi juga keaslian sumber dan integritas data. Berbagai teknologi pembentuk kepercayaan seperti tanda tangan digital, sertifikat, identitas, autentikasi, serta distribusi perangkat lunak perlu memperoleh perhatian dalam proses transisi.
Persiapan dapat dimulai melalui inventarisasi kriptografi, penerapan crypto agility, pengujian algoritma pascakuantum, serta penyusunan prioritas berdasarkan tingkat risiko. Strategi ini memberikan waktu bagi teknologi keamanan untuk beradaptasi sebelum ancaman kuantum berkembang menjadi kebutuhan yang semakin mendesak. Pada akhirnya, menjaga keaslian data berarti memastikan pengguna tetap dapat mengetahui siapa sumber informasi, apakah data telah berubah, dan apakah rantai kepercayaan masih dapat dipercaya. Menurut Anda, apakah organisasi perlu mulai mempersiapkan Post Quantum Origin Security sejak sekarang atau menunggu teknologi komputer kuantum berkembang lebih matang?