Mengenal NVIDIA OpenShell, Runtime Open Source yang Dirancang untuk Membatasi Akses AI Agent secara Dinamis
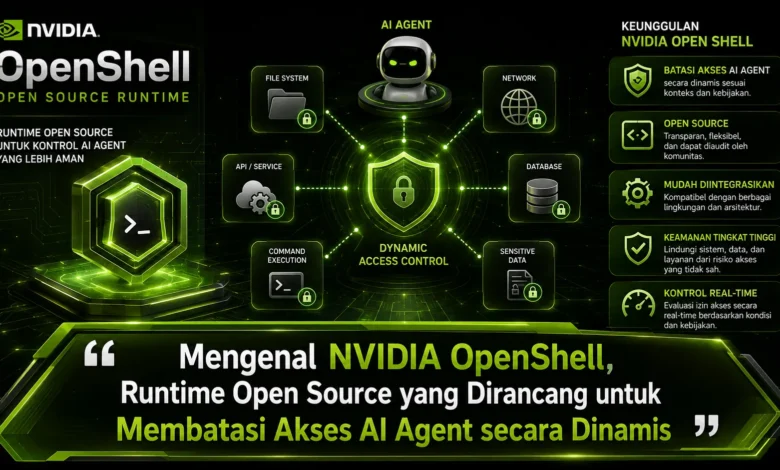
Perkembangan AI agent membuat kebutuhan terhadap sistem keamanan yang lebih adaptif semakin penting, terutama ketika sebuah agen dapat mengakses file, menjalankan kode, berkomunikasi dengan layanan eksternal, dan menggunakan berbagai tools. NVIDIA OpenShell hadir sebagai runtime open source yang menempatkan kontrol pada lingkungan tempat AI agent bekerja, sehingga kemampuan agen dapat dibatasi sesuai kebutuhan tugas. Pendekatan ini menarik karena TEKNOLOGI agentic AI membutuhkan keseimbangan antara kebebasan menjalankan pekerjaan secara mandiri dan perlindungan terhadap sumber daya penting di dalam sistem.
NVIDIA OpenShell Membawa Runtime Terkontrol untuk AI Agent
NVIDIA OpenShell dikembangkan sebagai runtime open source yang memberikan perhatian terhadap pengamanan lingkungan agentic AI. Tidak seperti pendekatan yang memberikan agent akses luas terhadap host, OpenShell berupaya menjalankan agen di dalam sandbox dengan batas yang lebih jelas.
Model tersebut menjadi semakin relevan karena AI agent modern dapat melakukan berbagai pekerjaan secara mandiri. Sebuah agent mungkin mengakses dokumen, menjalankan program, hingga berinteraksi dengan API. Jika kontrol tidak diterapkan dengan tepat, kemampuan tersebut dapat meningkatkan permukaan risiko, sehingga TEKNOLOGI runtime yang dapat mengendalikan izin menjadi sangat relevan.
Lingkungan Terisolasi Menjadi Fondasi Penting Keamanan OpenShell
Bagian inti dalam OpenShell adalah isolasi lingkungan agent. Melalui pendekatan tersebut, aktivitas agent dapat dipisahkan dari lingkungan host. Sasaran pendekatan tersebut adalah membatasi izin berdasarkan kebutuhan pekerjaan.
Pada skenario tertentu, apabila agent hanya membutuhkan sebuah direktori kerja, maka lokasi penyimpanan di luar kebutuhan dapat dibuat tidak tersedia. Pendekatan serupa dapat diterapkan terhadap proses, sehingga ruang gerak AI tidak meluas ke semua resource. Pembatasan tersebut membantu TEKNOLOGI AI mempertahankan kemampuan operasionalnya dengan lingkungan yang lebih terkelola.
Aturan Akses OpenShell Membantu Mengontrol Kemampuan AI Agent
Kontrol terhadap autonomous agent tidak selalu efektif apabila seluruh akses dibuka sejak awal. Aktivitas sebuah agen dapat berubah selama workflow berlangsung. Dengan kondisi tersebut, pendekatan yang memungkinkan perubahan policy memberikan kontrol yang lebih adaptif.
Dengan mekanisme kebijakan, administrator atau developer dapat menentukan sumber daya yang tersedia berdasarkan konteks operasional. Saat sebuah pekerjaan memasuki tahap berbeda, policy dapat diperbarui tanpa menyerahkan akses luas sejak awal. Strategi semacam ini membuat TEKNOLOGI agentic AI dapat beradaptasi terhadap workflow sambil mempertahankan kontrol infrastruktur.
Pembatasan Resource Menjadi Lapisan Penting dalam Keamanan AI Agent
Penyimpanan lokal dan network merupakan dua area penting ketika mengoperasikan AI agent. Agent yang memiliki akses filesystem luas dapat menjangkau informasi di luar kebutuhan, sedangkan izin network yang luas dapat memperbesar ruang komunikasi agent.
Melalui kontrol yang terstruktur, lokasi kerja agent dapat disediakan dengan hak akses tertentu, sementara bagian lainnya tetap tidak tersedia. Untuk koneksi eksternal, layanan yang diperlukan dapat dibuka, sedangkan akses yang tidak diperlukan dapat dibatasi. Pendekatan akses seperlunya membantu memperkecil ruang akses yang tersedia.
Kontrol Credential Menjadi Bagian Penting dalam Menjalankan Autonomous Agent
Agen yang berinteraksi dengan sistem eksternal sering membutuhkan credential agar dapat menjalankan integrasi. API key tersebut merupakan data sensitif yang sebaiknya tidak diberikan secara bebas kepada seluruh komponen AI.
Pendekatan runtime terkontrol dapat membantu memisahkan hubungan antara kemampuan menggunakan layanan dengan kepemilikan credential secara penuh. Melalui konsep tersebut, agent dapat menjalankan tugas yang diperlukan tanpa harus memperoleh semua rahasia sistem. Strategi tersebut menjadi semakin dibutuhkan ketika TEKNOLOGI AI mengambil peran dalam workflow perusahaan.
OpenShell Menawarkan Lapisan Perlindungan untuk AI yang Semakin Mandiri
Ketika kemampuan autonomous agent meningkat, semakin dibutuhkan pengamanan pada tingkat sistem. Aturan yang diberikan kepada model dapat memberikan batas konseptual, tetapi perlu dilengkapi dengan kontrol teknis ketika agent memiliki kemampuan menjalankan tindakan nyata.
Kontrol pada tingkat runtime dapat mengendalikan izin meskipun agent mencoba melakukan aktivitas di luar tugas. Melalui mekanisme seperti ini, kontrol tidak berhenti pada instruksi kepada agent. Pendekatan ini membuat runtime seperti OpenShell relevan bagi masa depan autonomous agent.
Kesimpulan, Runtime Terkontrol Membuka Arah Baru Keamanan Autonomous Agent
Kehadiran NVIDIA OpenShell memperlihatkan bahwa perkembangan autonomous agent membutuhkan lebih dari sekadar model yang semakin pintar. Sandbox, kebijakan akses, pembatasan file serta koneksi, serta pengamanan credential dapat menciptakan lingkungan agent yang lebih terkendali.
Ke depan, pendekatan lingkungan agent dengan policy dinamis berpotensi semakin relevan ketika TEKNOLOGI AI agent digunakan dalam semakin banyak workflow. Menurut Anda, apakah kontrol dinamis pada tingkat runtime akan menjadi standar baru agentic AI? Bagikan pandangan Anda mengenai NVIDIA OpenShell dan ikuti inovasi selanjutnya untuk mengetahui perubahan berikutnya dalam infrastruktur kecerdasan buatan.