Secure Autonomous Agent Runtime Makin Penting di 2026, Sistem AI Mandiri Dibekali Sandbox dan Batas Akses
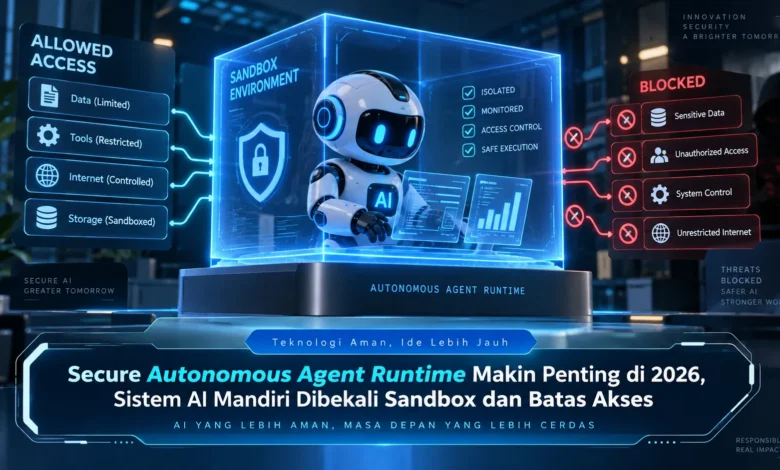
Perkembangan agen AI pada 2026 membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan efisiensi besar, tetapi juga menimbulkan kebutuhan keamanan yang lebih serius ketika agen memperoleh akses ke data dan sistem penting. Secure Autonomous Agent Runtime menjadi salah satu pendekatan yang relevan untuk menjawab tantangan tersebut melalui sandbox, pengaturan izin, pembatasan sumber daya, dan pemantauan aktivitas. Perubahan ini menunjukkan bahwa perkembangan TEKNOLOGI AI tidak hanya berfokus pada model yang semakin pintar, tetapi juga pada lingkungan yang memastikan agen dapat bekerja secara terkendali.
Agen Otonom Membutuhkan Lingkungan Eksekusi yang Aman
Sistem eksekusi terkontrol untuk agen AI berfungsi sebagai lingkungan operasional tempat sistem otonom melakukan pekerjaannya. Berbeda dari chatbot sederhana, agen otonom dapat menggunakan layanan eksternal, mengakses serta memproses data, bahkan mengeksekusi beberapa pekerjaan secara berurutan untuk mencapai tujuan tertentu.
Fleksibilitas agen yang semakin besar membuat pengamanan pada level runtime menjadi penting. Jika agen diberikan akses terlalu luas, aktivitas yang tidak diharapkan dapat menimbulkan perubahan yang tidak diperlukan. Dengan kondisi tersebut, perkembangan TEKNOLOGI agen AI perlu disertai mekanisme pengamanan sejak tahap eksekusi.

Sandbox Membatasi Ruang Gerak Agen AI
Sandbox menjadi salah satu komponen penting dalam arsitektur Secure Autonomous Agent Runtime. Menggunakan mekanisme sandboxing, aktivitas agen dapat dijalankan dalam ruang terbatas sehingga interaksi dengan data serta layanan dapat diatur menggunakan kebijakan tertentu.
Sebagai contoh, agen yang hanya membutuhkan akses terhadap data tertentu tidak harus mendapatkan akses ke seluruh penyimpanan. Sistem keamanan dapat memberikan akses hanya pada direktori tertentu, kemudian memblokir sumber daya yang tidak dibutuhkan. Pola isolasi semacam ini membantu memperkecil dampak kesalahan.
Hak Akses Minimum Membuat Agen Lebih Terkendali
Selain sandbox, kebijakan izin dapat digunakan untuk menentukan tindakan apa saja yang diizinkan bagi AI. Pendekatan izin seperlunya berarti agen mendapatkan akses sesuai pekerjaannya untuk menyelesaikan tugas tertentu.
Sebuah agen, misalnya, dapat diizinkan membaca file tetapi tidak menghapusnya, atau diberikan akses pada layanan yang diperlukan saja. Pada operasi dengan dampak lebih besar, runtime dapat menunggu otorisasi tambahan sebelum operasi dieksekusi. Melalui kontrol semacam ini, otonomi AI dapat diterapkan sambil mempertahankan kontrol keamanan.
Koneksi Eksternal Agen AI Membutuhkan Kebijakan Ketat
Sistem agentic masa kini sering menggunakan sejumlah perangkat lunak untuk melakukan tugas secara otomatis. Tool tersebut dapat berupa berbagai sumber data dan aplikasi eksternal. Dengan bertambahnya tool yang tersedia, semakin penting pula memastikan setiap integrasi memiliki kebijakan yang jelas.
Secure runtime yang dirancang dengan baik dapat menentukan layanan yang dapat digunakan, domain jaringan yang dapat diakses, serta jenis data yang boleh dikirim. Pembatasan ini dapat memperkecil risiko pengiriman informasi yang tidak diperlukan sekaligus menjaga fungsi utama agen.
Pemantauan Runtime Memperkuat Transparansi Sistem
Perlindungan sistem otonom tidak hanya berfokus pada pembatasan permission, tetapi juga membutuhkan kemampuan melihat aktivitas agen. Aktivitas penting agen dapat didokumentasikan dalam catatan aktivitas sehingga tim keamanan dan pengembang dapat mengetahui tindakan yang dilakukan.
Catatan tersebut dapat memuat penggunaan tool, interaksi terhadap data, komunikasi dengan sistem lain, serta aktivitas yang diblokir. Apabila ditemukan aktivitas yang menyimpang, tim dapat memeriksa rangkaian tindakan agen. Observability tersebut menjadi bagian penting dari TEKNOLOGI AI yang bertanggung jawab.
Runtime Membatasi Waktu dan Kapasitas Eksekusi
Di samping mengatur permission, secure runtime juga dapat mengatur penggunaan sumber daya bagi setiap agen. Batas tersebut dapat mencakup durasi eksekusi, memori, penyimpanan, dan kapasitas pemrosesan.
Pembatasan semacam ini membantu saat sistem melakukan aktivitas berulang atau menggunakan sumber daya melebihi kebutuhan. Sistem dapat mengakhiri tugas ketika aturan terlampaui sehingga beban komputasi dapat dikendalikan. Pendekatan tersebut membuat keamanan tidak hanya berkaitan dengan permission, tetapi juga melindungi ketersediaan sumber daya.
Rangkuman Secure Autonomous Agent Runtime
Secure Autonomous Agent Runtime semakin penting ketika AI memperoleh kemampuan bertindak lebih mandiri. Sandbox, prinsip least privilege, kontrol jaringan, resource limit, dan observability dapat menciptakan fondasi keamanan berlapis sehingga agen tetap produktif tanpa memiliki kebebasan tanpa batas.
Transformasi tersebut menegaskan bahwa masa depan TEKNOLOGI AI bukan hanya tentang meningkatkan kecerdasan model, tetapi juga tentang membangun lingkungan operasional yang aman. Bagi tim yang mulai menerapkan agen AI, memahami secure runtime dapat menjadi langkah penting dalam membangun arsitektur yang terpercaya. Pembaca juga dapat terus mempelajari pendekatan sandbox dan permission terbaru karena sistem otonom kemungkinan semakin luas digunakan.