Secure Autonomous Agent Runtime Makin Penting di 2026, Sistem AI Mandiri Dibekali Sandbox dan Batas Akses
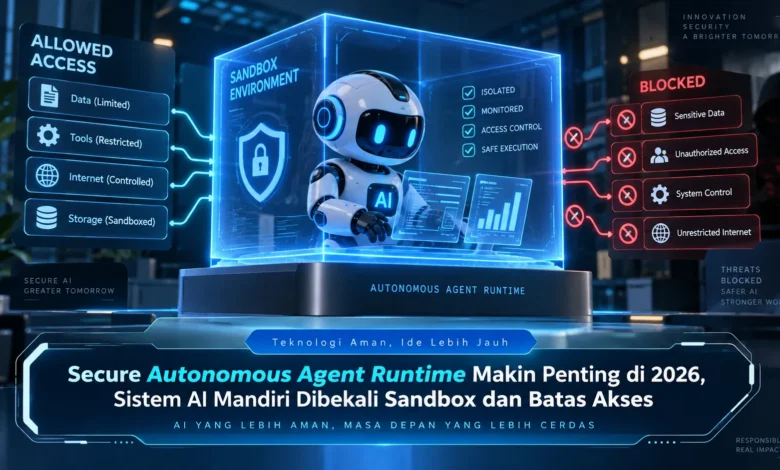
Perkembangan agen AI pada 2026 membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan efisiensi besar, tetapi juga menimbulkan kebutuhan keamanan yang lebih serius ketika agen memperoleh akses ke data dan sistem penting. Secure Autonomous Agent Runtime menjadi salah satu pendekatan yang relevan untuk menjawab tantangan tersebut melalui sandbox, pengaturan izin, pembatasan sumber daya, dan pemantauan aktivitas. Perubahan ini menunjukkan bahwa perkembangan TEKNOLOGI AI tidak hanya berfokus pada model yang semakin pintar, tetapi juga pada lingkungan yang memastikan agen dapat bekerja secara terkendali.
Secure Runtime Menjadi Fondasi Baru Agen AI
Lingkungan runtime agen yang aman berperan menjadi lapisan pengamanan tempat agen AI menjalankan tugasnya. Dibandingkan AI yang hanya menghasilkan respons, agen otonom dapat berinteraksi dengan aplikasi, mengakses serta memproses data, bahkan mengeksekusi beberapa pekerjaan secara berurutan untuk menyelesaikan instruksi pengguna.
Kemampuan yang semakin luas tersebut membuat kontrol lingkungan eksekusi semakin dibutuhkan. Apabila sistem memperoleh privilege berlebihan, aktivitas yang tidak diharapkan dapat berdampak pada data atau sistem. Karena itu, perkembangan TEKNOLOGI agen AI perlu disertai mekanisme pengamanan sejak tahap eksekusi.

Lingkungan Terisolasi Mengurangi Risiko Eksekusi
Sistem sandbox berperan sebagai lapisan penting dalam arsitektur Secure Autonomous Agent Runtime. Dengan lingkungan terisolasi, aktivitas agen dapat dipisahkan dari sistem utama sehingga akses terhadap file, jaringan, dan proses dapat dikendalikan berdasarkan kebutuhan.
Sebagai contoh, agen yang ditugaskan memproses sekumpulan file tidak harus mendapatkan akses ke seluruh penyimpanan. Sistem keamanan dapat membuka folder yang diperlukan saja, kemudian menolak akses ke area lainnya. Pendekatan tersebut membantu mengurangi ruang terjadinya aktivitas yang tidak diinginkan.
Permission Agen Disesuaikan dengan Kebutuhan Tugas
Selain sandbox, pengaturan hak akses dapat membantu menetapkan tindakan apa saja yang boleh dilakukan agen. Konsep hak akses minimum berarti agen hanya memperoleh izin yang dibutuhkan untuk melakukan aktivitas yang telah ditentukan.
Suatu sistem AI, misalnya, dapat diizinkan membaca file tetapi tidak menghapusnya, atau boleh menggunakan API tertentu tanpa mengakses layanan lain. Pada operasi dengan dampak lebih besar, runtime dapat mengharuskan konfirmasi manusia sebelum operasi dieksekusi. Melalui kontrol semacam ini, otonomi AI dapat tetap dimanfaatkan tanpa membuka seluruh akses.
Koneksi Eksternal Agen AI Membutuhkan Kebijakan Ketat
Agen otonom generasi baru sering menggunakan sejumlah perangkat lunak untuk melakukan tugas secara otomatis. Perangkat tambahan tersebut dapat berupa layanan data, aplikasi web, API, maupun sistem penyimpanan. Ketika jumlah koneksi meningkat, semakin penting pula memastikan setiap integrasi memiliki kebijakan yang jelas.
Secure runtime yang dirancang dengan baik dapat membatasi aplikasi yang tersedia bagi agen, domain jaringan yang dapat diakses, serta jenis data yang boleh dikirim. Pembatasan ini dapat mencegah akses eksternal yang tidak sesuai sekaligus mempertahankan kemampuan otomatisasi.
Pemantauan Runtime Memperkuat Transparansi Sistem
Keamanan agen AI tidak hanya berkaitan dengan mencegah akses, tetapi juga memerlukan observability yang memadai. Aktivitas penting agen dapat direkam sebagai jejak audit sehingga tim keamanan dan pengembang dapat mengetahui tindakan yang dilakukan.
Log aktivitas tersebut dapat merekam berbagai aktivitas, perubahan file, akses menuju layanan eksternal, serta percobaan akses yang tidak diizinkan. Apabila ditemukan aktivitas yang menyimpang, tim dapat memeriksa rangkaian tindakan agen. Pemantauan yang terstruktur menjadi fondasi penting bagi penerapan TEKNOLOGI agen otonom.
Runtime Membatasi Waktu dan Kapasitas Eksekusi
Tidak hanya membatasi jaringan dan tool, secure runtime juga dapat mengatur penggunaan sumber daya bagi sistem otonom yang sedang berjalan. Kontrol komputasi tersebut dapat mencakup berbagai sumber daya yang dibutuhkan selama pekerjaan berlangsung.
Resource limit tersebut berguna ketika agen mengalami loop atau menjalankan pekerjaan yang terlalu berat. Runtime dapat mengakhiri tugas ketika aturan terlampaui sehingga beban komputasi dapat dikendalikan. Mekanisme ini membuat keamanan tidak hanya berfokus pada akses, tetapi juga mencakup stabilitas operasional.
Kesimpulan
Runtime aman untuk agen otonom semakin relevan ketika sistem agentic mampu menjalankan semakin banyak pekerjaan. Sandbox, prinsip least privilege, kontrol jaringan, resource limit, dan observability dapat menciptakan fondasi keamanan berlapis sehingga agen tetap produktif tanpa memiliki kebebasan tanpa batas.
Arah baru ini menegaskan bahwa masa depan TEKNOLOGI AI bukan semata mata mengenai kemampuan penalaran yang lebih tinggi, tetapi juga berkaitan dengan cara agen berinteraksi dengan dunia digital secara bertanggung jawab. Bagi developer dan organisasi, memahami secure runtime dapat mendukung penerapan AI yang lebih aman. Penggemar TEKNOLOGI dapat terus mengikuti perkembangan keamanan agentic AI karena bidang ini akan terus berkembang.