Mengenal Post-Quantum Security, Standar Keamanan Digital Baru Menjelang Era Komputasi Kuantum
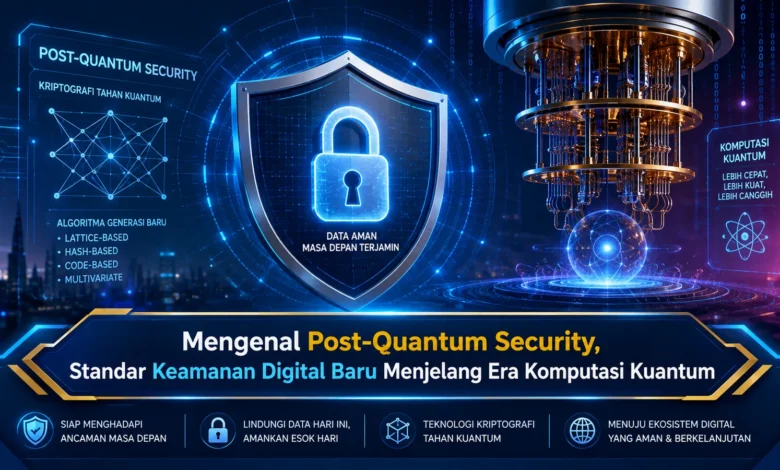
Perkembangan komputasi kuantum menghadirkan peluang besar sekaligus tantangan baru bagi keamanan informasi. Sejumlah metode kriptografi yang selama ini menjadi fondasi perlindungan data perlu dipersiapkan menghadapi kemampuan komputasi generasi berikutnya. Dalam perkembangan TEKNOLOGI tersebut, Post Quantum Security hadir sebagai pendekatan untuk membangun sistem digital yang tetap memiliki perlindungan kuat ketika komputer kuantum semakin matang dan mulai digunakan secara lebih luas.
Memahami Konsep Post Quantum Security
Post Quantum Security menjadi konsep keamanan yang mempersiapkan infrastruktur digital terhadap potensi ancaman komputasi kuantum. Strategi ini mencakup lebih dari sekadar penggantian algoritma, tetapi juga berhubungan dengan algoritma, protokol komunikasi, perangkat lunak, perangkat keras, serta kebijakan keamanan.
Di tengah penggunaan sistem digital yang semakin luas, kriptografi berperan penting dalam menjaga kerahasiaan dan integritas informasi. Komunikasi internet, layanan perbankan, sistem autentikasi, tanda tangan digital, dan penyimpanan informasi memerlukan perlindungan kriptografi agar informasi tidak mudah dibaca atau dimodifikasi pihak yang tidak berwenang. Karena itu, perubahan kemampuan komputasi membuat strategi perlindungan jangka panjang semakin penting.
Alasan Keamanan Digital Perlu Bersiap Menghadapi Komputer Kuantum
Sistem komputasi kuantum bekerja dengan prinsip yang berbeda dari komputer klasik. Karakteristik komputasi ini berpotensi membuat kategori perhitungan tertentu dapat dilakukan dengan pendekatan baru. Beberapa perhitungan matematika tersebut menjadi dasar keamanan sejumlah sistem kriptografi yang digunakan saat ini.
Perkembangan komputer kuantum tidak membuat seluruh mekanisme keamanan otomatis berhenti bekerja. Meski demikian, beberapa algoritma yang digunakan untuk pertukaran kunci dan tanda tangan digital perlu dipersiapkan untuk perubahan. Persiapan sejak sekarang memberikan waktu untuk melakukan pengujian dan migrasi.
Kriptografi Pasca Kuantum untuk Menghadapi Era Berikutnya
Post Quantum Cryptography merupakan bagian penting dari strategi keamanan menghadapi komputasi kuantum. Pendekatan kriptografi tersebut dirancang berdasarkan persoalan matematika yang berbeda dari sejumlah algoritma tradisional.
Penerapan kriptografi pasca kuantum tidak selalu dapat dilakukan hanya dengan mengganti sebuah konfigurasi. Aplikasi, protokol jaringan, sertifikat, sistem autentikasi, perangkat keras, serta layanan pihak ketiga dapat membutuhkan pengujian sebelum migrasi diterapkan secara luas. Tahapan transisi tersebut membuat migrasi pasca kuantum membutuhkan strategi yang terstruktur.
Risiko Harvest Now Decrypt Later Membuat Persiapan Semakin Penting
Salah satu perhatian dalam pembahasan Post Quantum Security adalah skenario pengumpulan data terenkripsi untuk dianalisis pada masa mendatang. Konsep tersebut menjadi relevan bagi informasi yang memiliki masa kerahasiaan panjang.
Data perusahaan, informasi penelitian, komunikasi sensitif, dokumen internal, serta informasi pribadi tertentu dapat memiliki nilai dalam jangka waktu panjang. Melalui evaluasi terhadap masa kerahasiaan data, organisasi dapat menyusun strategi TEKNOLOGI keamanan berdasarkan tingkat risiko dan kebutuhan perlindungan.
Fleksibilitas Kriptografi Menjadi Kunci Migrasi
Fleksibilitas kriptografi menjadi bagian yang semakin relevan dalam persiapan keamanan digital. Konsep tersebut adalah memungkinkan infrastruktur memperbarui metode kriptografi tanpa membangun ulang seluruh layanan.
Tanpa crypto agility, pergantian metode kriptografi bisa membutuhkan perubahan besar. Dengan pendekatan yang lebih fleksibel, algoritma dapat dikelola sebagai komponen yang lebih mudah diperbarui. Fleksibilitas semacam ini dapat memperkuat ketahanan TEKNOLOGI terhadap perubahan ancaman pada masa depan.
Strategi Memulai Migrasi Keamanan Pasca Kuantum
Tahapan pertama dalam persiapan keamanan pasca kuantum dapat dimulai dengan inventarisasi penggunaan kriptografi. Pengelola TEKNOLOGI perlu memetakan sertifikat, aplikasi, protokol jaringan, sistem autentikasi, dan perangkat yang menggunakan mekanisme keamanan. Proses identifikasi tersebut mempermudah penentuan prioritas berdasarkan tingkat risiko.
Sesudah aset kriptografi berhasil diidentifikasi, organisasi bisa mulai mengevaluasi dukungan Post Quantum Cryptography. Performa, ukuran kunci, sertifikat, kompatibilitas aplikasi, dukungan perangkat, serta dampak terhadap jaringan sebaiknya dianalisis untuk menghindari masalah ketika migrasi masuk ke sistem produksi. Pendekatan bertahap tersebut memungkinkan perubahan dilakukan tanpa mengabaikan keandalan layanan.
Kesimpulan
Keamanan pasca kuantum menunjukkan bagaimana perlindungan digital perlu berkembang mengikuti perubahan kemampuan komputasi karena sejumlah fondasi kriptografi perlu dipersiapkan menghadapi kemampuan komputer generasi berikutnya. Inventarisasi kriptografi, Post Quantum Cryptography, crypto agility, pengujian kompatibilitas, serta migrasi bertahap membantu organisasi mempersiapkan perubahan dengan lebih terstruktur. Dengan terus mempelajari perkembangan Post Quantum Security, pembaca dapat memahami mengapa perlindungan masa depan perlu dipersiapkan sejak sekarang.